Domain bauteile-shop.de kaufen?
Wir ziehen mit dem Projekt
bauteile-shop.de um.
Sind Sie am Kauf der Domain
bauteile-shop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bauteile-shop.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Toya Vorel Multifunktions-Gehrungsscheren-Set 5 tlg. für Dichtungen, Rohre, Schläuche, Profile | 16-25 mm (220 mm) (48350)Toya Vorel Multifunktions-Gehrungsscheren-Set 5 tlg. für Dichtungen, Rohre, Schläuche, Profile | 16-25 mm (220 mm) (48350)16,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
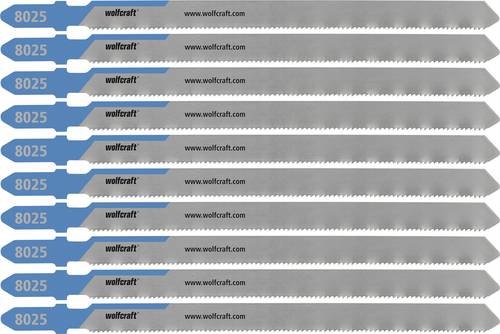
Wolfcraft 8025100 10 Stichsägeblätter Metall Rohre&Profile 10St.Diese Stichsägeblätter aus High Speed Steel (HSS) eignen sich ideal für feine Schnitte durch Stahl-, Kupfer- und Aluminiumrohre bis zu einem Durchmesser von 110 mm und einer Wandstärke von 3 mm. Der T-Schaft ermöglicht eine weitreichende Kompatibilität mit gängigen Stichsägen. Dank gewellter und gefräster Zähne mit 1,2 mm Zahnabstand erzielen Sie feine Schnitte. Die Stichsägeblätter werden in einer robusten plastikfreien Verpackung geliefert, die Sie wiederverwenden können - ideal für den sicheren Transport und die langfristige Aufbewahrung. Sie sind in verschiedenen Verpackungseinheiten erhältlich und überzeugen durch hohe Qualität "Made in Germany" sowie VPA-Zertifizierung. Bitte beachten Sie die Bedien- und Sicherheitshinweise!21,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trakl, Georg: Dichtungen und BriefeDichtungen und Briefe , Vor mehr als 50 Jahren ist die bedeutende historisch-kritische Trakl-Ausgabe von Walther Killy und Hans Szklenar erschienen. Mittlerweile ist die zweibändige HKA vergriffen, ebenso die Taschenbuch-Ausgabe des ersten Bandes, was nicht nur bei Trakl-Freunden als Mangel empfunden wird. Vorliegende Neuausgabe der "Dichtungen und Briefe" von Georg Trakl macht erstmals völlig unbekannte Texte des Lyrikers zugänglich, die in letzter Zeit gefunden wurden. Dazu zählen 15 Gedichte der "Sammlung Richard Buhlig", die Marty Bax (Amsterdam) im Archiv der California State University Long Beach bei Recherchen entdeckt hat, oder das Gedicht "Hölderlin", das von einem Wiener Antiquariat angeboten wurde. Literarische Texte, die erst nach dem Erscheinen der ersten Taschenbuchausgabe veröffentlicht worden sind, werden ebenfalls in diesen Band aufgenommen. Dass Trakl sich auch mit dem literarischen Leben seiner Zeit beschäftigt hat, wird an der Rezension eines Gedichtbandes deutlich. Ein weiterer, bisher unbekannter Brief an Adolf Loos belegt das freundschaftliche Verhältnis zu dem Wiener Architekten. Mit dieser aktuellen Überarbeitung liegt nun eine repräsentative Ausgabe vor, die das dichterische Werk und die wichtigsten Briefe des großen Lyrikers des 20. Jahrhunderts in ansprechender Form vereint. , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 202409, Autoren: Trakl, Georg, Redaktion: Weichselbaum, Hans, Seitenzahl/Blattzahl: 618, Keyword: Expressionismus; Lyrik; Salzburg, Fachschema: Österreichische Belletristik / Lyrik, Fachkategorie: Lyrik, Poesie, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 160, Höhe: 45, Gewicht: 1094, Produktform: Kartoniert, Genre: Belletristik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was sind gängige Präventionsmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, regelmäßige Backups erstellen und diese offline speichern, Schulungen für Mitarbeiter zur Sensibilisierung für Phishing-E-Mails und verdächtige Links durchführen. Einsatz von Antiviren- und Anti-Malware-Programmen sowie Firewalls zur Erkennung und Blockierung von Ransomware-Angriffen. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Toya Vorel Multifunktions-Gehrungsscheren-Set 5 tlg. für Dichtungen, Rohre, Schläuche, Profile | 16-25 mm (220 mm) (48350)Toya Vorel Multifunktions-Gehrungsscheren-Set 5 tlg. für Dichtungen, Rohre, Schläuche, Profile | 16-25 mm (220 mm) (48350)16,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wolfcraft 8025100 10 Stichsägeblätter Metall Rohre&Profile 10St.Diese Stichsägeblätter aus High Speed Steel (HSS) eignen sich ideal für feine Schnitte durch Stahl-, Kupfer- und Aluminiumrohre bis zu einem Durchmesser von 110 mm und einer Wandstärke von 3 mm. Der T-Schaft ermöglicht eine weitreichende Kompatibilität mit gängigen Stichsägen. Dank gewellter und gefräster Zähne mit 1,2 mm Zahnabstand erzielen Sie feine Schnitte. Die Stichsägeblätter werden in einer robusten plastikfreien Verpackung geliefert, die Sie wiederverwenden können - ideal für den sicheren Transport und die langfristige Aufbewahrung. Sie sind in verschiedenen Verpackungseinheiten erhältlich und überzeugen durch hohe Qualität "Made in Germany" sowie VPA-Zertifizierung. Bitte beachten Sie die Bedien- und Sicherheitshinweise!21,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trakl, Georg: Dichtungen und BriefeDichtungen und Briefe , Vor mehr als 50 Jahren ist die bedeutende historisch-kritische Trakl-Ausgabe von Walther Killy und Hans Szklenar erschienen. Mittlerweile ist die zweibändige HKA vergriffen, ebenso die Taschenbuch-Ausgabe des ersten Bandes, was nicht nur bei Trakl-Freunden als Mangel empfunden wird. Vorliegende Neuausgabe der "Dichtungen und Briefe" von Georg Trakl macht erstmals völlig unbekannte Texte des Lyrikers zugänglich, die in letzter Zeit gefunden wurden. Dazu zählen 15 Gedichte der "Sammlung Richard Buhlig", die Marty Bax (Amsterdam) im Archiv der California State University Long Beach bei Recherchen entdeckt hat, oder das Gedicht "Hölderlin", das von einem Wiener Antiquariat angeboten wurde. Literarische Texte, die erst nach dem Erscheinen der ersten Taschenbuchausgabe veröffentlicht worden sind, werden ebenfalls in diesen Band aufgenommen. Dass Trakl sich auch mit dem literarischen Leben seiner Zeit beschäftigt hat, wird an der Rezension eines Gedichtbandes deutlich. Ein weiterer, bisher unbekannter Brief an Adolf Loos belegt das freundschaftliche Verhältnis zu dem Wiener Architekten. Mit dieser aktuellen Überarbeitung liegt nun eine repräsentative Ausgabe vor, die das dichterische Werk und die wichtigsten Briefe des großen Lyrikers des 20. Jahrhunderts in ansprechender Form vereint. , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 202409, Autoren: Trakl, Georg, Redaktion: Weichselbaum, Hans, Seitenzahl/Blattzahl: 618, Keyword: Expressionismus; Lyrik; Salzburg, Fachschema: Österreichische Belletristik / Lyrik, Fachkategorie: Lyrik, Poesie, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 160, Höhe: 45, Gewicht: 1094, Produktform: Kartoniert, Genre: Belletristik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Profile evangelischer EthikProfile evangelischer Ethik , 30 Konzepte aus 100 Jahren , Tönungsfolien > Karosserie & Exterieur Styling , Erscheinungsjahr: 20241106, Redaktion: Anselm, Reiner~Jähnichen, Traugott~Wirth, Mathias, Seitenzahl/Blattzahl: 288, Keyword: 2024; abtreibung; arthur rich; atomkraft; beverly w. harrison; buch; bücher; dietrich bonhoeffer; dorothee sölle; emil brunner; ernst wolf; ervin vályi nagy; h. richard niebuhr; heinz eduard tödt; heinz-dietrich wendland; helmut thieliecke; james h. cone; jan mili¿ lochman; karl barth; knud e. løgstrup; neuerscheinung; notstandsgesetze; paul tillich; reinhold niebuhr; sterbehilfe-debatte; tierwohl; trutz rendtorff; wiederbewaffnung der bundesrepublik; wolfgang trillhaas, Fachschema: Philosophie / Recht~Rechtsphilosophie~Soziologie / Recht, Kriminalität~Kirchenrecht~Gesellschaft / Recht, Kriminalität~Rechtssoziologie~Christentum / Glaube, Bekenntnis~Theologie, Fachkategorie: Rechtsmethodik, Rechtstheorie und Rechtsphilosophie~Rechtsordnungen: Kirchenrecht~Recht und Gesellschaft, Rechtssoziologie~Christliches Leben und christliche Praxis~Theologie~Religion, allgemein, Warengruppe: HC/Religion/Theologie/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 24, Gewicht: 379, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was sind gängige Präventionsmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, regelmäßige Backups erstellen und diese offline speichern, Schulungen für Mitarbeiter zur Sensibilisierung für Phishing-E-Mails und verdächtige Links durchführen. Einsatz von Antiviren- und Anti-Malware-Programmen sowie Firewalls zur Erkennung und Blockierung von Ransomware-Angriffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.